---
title: ISAE 3000 | Bli klar for en revisjonserklæring | RISMA
description: Gjør deres innsats som databehandler klar for en ISAE 3000-erklæring med en løsning som er bygget for struktur, oversikt og revisjonskrav. Les mer.
---

ISAE 3000 - databehandler
# Ta ansvar som databehandler med en ISAE 3000-erklæring
Få oversikt over GDPR-arbeidet ditt med dokumentasjon av kontroller og tiltak som oppfyller revisjonskravene. Dette gir grunnlag for en ISAE 3000-erklæring og styrker tilliten til databehandlingen din.
[ Bestill en demo ](https://www.rismasystems.com/no/bestill-en-demo)


## Gjør deg klar for revisjon med en ISAE 3000-erklæring
Stadig flere organisasjoner krever at leverandørene deres har en ISAE 3000-erklæring som bevis på GDPR-compliance. Som databehandler kan det være utfordrende å samle kontroller, tiltak og dokumentasjon på en måte som på en måte som oppfyller revisjonskravene.
RISMAs ISAE 3000-løsning for databehandlere gir deg oversikt over GDPR-arbeidet ditt. Løsningen gjør det enkelt å dokumentere, følge opp og samarbeide på tvers av IT, compliance og ledelse, slik at du kan gå inn i neste revisjonsrunde på en profesjonell måte.
## Dokumentert GDPR-compliance
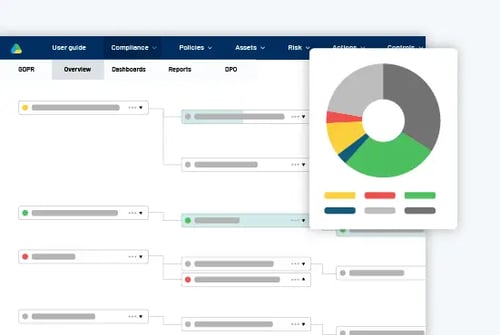
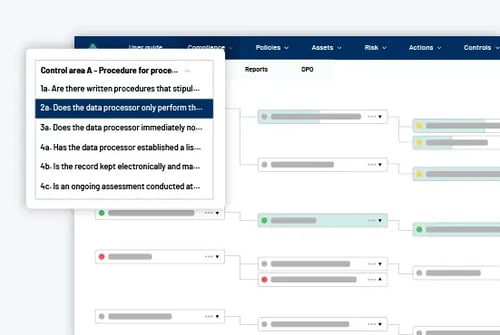
All dokumentasjon for GDPR-kontroller og -tiltak er samlet på ett sted, slik at du enkelt kan støtte arbeidet med en ISAE 3000-erklæring og oppfylle både revisjons- og kundekrav.
## Reduser risikoen for feil, datainnbrudd og bøter
Utnytt synergier på tvers av compliance-områder med kontroller som dekker både GDPR- og ISO 27001 bilag A-krav for å sikre konsistens og effektiv compliance.

"**Vi ser på ISAE 3000 som en sterk metode** for å styrke og demonstrere troverdigheten til databehandling overfor kundene. Med RISMAs løsning er prosessen både strukturert og strukturert og tilpasset revisjonskravene."
**Brian Bomholdt**
Partner - BDO Danmark
Sådan fungerer det i praksis
## ISAE 3000
### STEG 1 Kartlegging
Kartlegg prosessene, systemene og personopplysningene dine for å skape en oversikt over GDPR-arbeidet ditt.
### Steg 2 Risikovurdering
Identifiser hull og risikoer i de nåværende kontrollene. Verktøyet hjelper med å prioritere innsatsen slik at de største risikoene håndteres først.
### Steg 3 Gjennomføring av tiltak
Få konkrete planer for å øke compliance-nivået. Løsningen spesifiserer hvilke GDPR-krav og kontroller som skal implementeres, og hjelper deg med å følge dem opp på tvers av organisasjonen.
### Steg 4 Overvåking og dokumentasjon
Overvåk statusen for alle GDPR-tiltak via dashbord og automatiske påminnelser. Samtidig er all dokumentasjon og bevis på innsatsen din sentralisert og oppdatert i sanntid.
### Steg 5 Revisjon og rapportering
Når du har etablert de nødvendige kontrollene, har du en omfattende GDPR-rapport klar til revisoren. Løsningen støtter både en ISAE 3000 Type I-erklæring og hjelper deg med å opprettholde compliance for en årlig Type II-erklæring.
## Fra krav til ISAE 3000-erklæring
Ta neste steg med en løsning som er utviklet for databehandlere og bygget i henhold til kravene i ISAE 3000.
[](https://hubspot-cta-redirect-eu1-prod.s3.amazonaws.com/cta/redirect/5643563/6a05cd76-b308-46c7-aed7-e138bad55127)
## Utviklet i samarbeid med BDO og bygget for revisjon
Våre cybersikkerhetsløsninger er utviklet i samarbeid med BDO, som har bidratt til å omsette bestepraksis til en strukturert og effektiv tilnærming til governance, risikostyring og compliance.
BDO er en profesjonell sparringspartner på tvers av løsningene våre - fra [ISAE 3000](https://www.rismasystems.com/no/ressurser/artikler/hva-er-en-isae-3000-erklaering) til [ISMS](https://www.rismasystems.com/no/losninger/isms-informasjonssikkerhet), [NIS2](https://www.rismasystems.com/no/losninger/nis2) og [CIS18](https://www.rismasystems.com/no/losninger/cis18) - og sørger for at både innhold og metodikk oppfyller gjeldende krav. Resultatet er en GRC-plattform som styrker compliance og gjør deg revisjonsklar.
Alt på ett sted
## En GRC-plattform som bringer hele organisasjonen sammen
Styrk organisasjonen ved å koble sammen data, team, handlingsplaner og rapportering i én integrert GRC-plattform. Enten du implementerer én, to eller flere av løsningene våre, hjelper vår GRC-plattform med samarbeid, større gjennomsiktighet og tidsbesparelser.

### Strømlinjeformede kontroller
Automatiser, dokumenter og rapporter alle kontroller – inkludert vurdering, mitigering og overvåking i én plattform.
[ Les om interne kontroller ](https://www.rismasystems.com/no/losninger/interne-kontroller)

### Organisert risikostyring
Definer, analyser, vurder og minimér organisasjonens risikoer og bruk din innsikt til å oppnå strategiske fordeler.
[ Les om risikostyrings-løsningen ](https://www.rismasystems.com/no/losninger/risk-management)

### Systematisert IT-sikkerhet
Få visuell oversikt, sanntidsovervåking, innebygd risikovurdering og perfekt rapportering.
[ Les om ISMS-løsningen ](https://www.rismasystems.com/no/losninger/isms-informasjonssikkerhet)
## FAQ
### Hva er forskjellen på ISAE 3000 og ISAE 3402?

ISAE 3000 og ISAE 3402 er begge revisjonserklæringer som brukes for å vurdere om interne kontroller og prosedyrer oppfyller bestemte standarder eller krav. De to erklæringene skiller seg imidlertid fra hverandre i formål og bruksområde.
- [**ISAE 3000**](https://www.rismasystems.com/no/ressurser/artikler/hva-er-en-isae-3000-erklaering) knyttes til virksomheters arbeid med databeskyttelse. For å oppnå en ISAE 3000-erklæring skal en ekstern revisor gjennomgå virksomhetens prosedyrer og kontroller knyttet til oppbevaring og behandling av personopplysninger. Formålet med ISAE 3000 er at virksomheter skal vise at de overholder kravene i [GDPR](https://www.rismasystems.com/no/ressurser/artikler/hva-er-gdpr).
- [**ISAE 3402**](https://www.rismasystems.com/no/ressurser/artikler/isae-3402-erklaering-hva-er-det) fokuserer derimot på en organisasjons IT-miljø. Under ISAE 3402 gjennomgår en ekstern revisor de IT-kontroller som er implementert, og vurderer om de fungerer effektivt. Resultatet er en formell erklæring som fungerer som offisielt bevis på at organisasjonen oppfyller kravene til IT-sikkerhet og utviser god IT-praksis.
### Hvordan kan virksomheter bruke ISAE 3000 som en del av sitt privacy-arbeid?

ISAE 3000 kan brukes til å få oversikt over interne kontroller knyttet til databehandling og skape en helhetlig oversikt over behandling av personopplysninger. Når virksomheter arbeider med en ISAE 3000-erklæring, sikrer det at GDPR-arbeidet skjer på en strukturert og effektiv måte. Det gir ledelsen et solid grunnlag for beslutningstaking, samtidig som ansatte får tydelige retningslinjer å følge.
### Hvordan spiller ISAE 3000 sammen med RISMAs andre løsninger?

ISAE 3000 henger spesielt sammen med [RISMAs GDPR-løsning](https://www.rismasystems.com/no/losninger/gdpr-personopplysningsforordning), som gir mulighet til å dokumentere og følge opp alle relevante privacy-kontroller på ett sted. Sammen hjelper løsningene med å kartlegge persondata, overvåke compliance med databehandleravtaler, identifisere risikoer og sikre at nødvendige prosedyrer og policyer implementeres korrekt.
Ved å kombinere ISAE 3000 med RISMAs GDPR-løsning kan virksomheter jobbe mer strukturert og effektivt med databeskyttelse, lette revisjon og skape en samlet oversikt for ledelsen som ønsker å sikre compliance og styrke tilliten til databehandling i virksomheten.

```json
{
"@context" : "https://schema.org",
"@type" : "FAQPage",
"mainEntity" : [ {
"@type" : "Question",
"acceptedAnswer" : {
"@type" : "Answer",
"text" : "ISAE 3000 og ISAE 3402 er begge revisjonserklæringer som brukes for å vurdere om interne kontroller og prosedyrer oppfyller bestemte standarder eller krav. De to erklæringene skiller seg imidlertid fra hverandre i formål og bruksområde.
\n\n- ISAE 3000 knyttes til virksomheters arbeid med databeskyttelse. For å oppnå en ISAE 3000-erklæring skal en ekstern revisor gjennomgå virksomhetens prosedyrer og kontroller knyttet til oppbevaring og behandling av personopplysninger. Formålet med ISAE 3000 er at virksomheter skal vise at de overholder kravene i GDPR.
\n- ISAE 3402 fokuserer derimot på en organisasjons IT-miljø. Under ISAE 3402 gjennomgår en ekstern revisor de IT-kontroller som er implementert, og vurderer om de fungerer effektivt. Resultatet er en formell erklæring som fungerer som offisielt bevis på at organisasjonen oppfyller kravene til IT-sikkerhet og utviser god IT-praksis.
\n
"
},
"name" : "Hva er forskjellen på ISAE 3000 og ISAE 3402?"
}, {
"@type" : "Question",
"acceptedAnswer" : {
"@type" : "Answer",
"text" : "ISAE 3000 kan brukes til å få oversikt over interne kontroller knyttet til databehandling og skape en helhetlig oversikt over behandling av personopplysninger. Når virksomheter arbeider med en ISAE 3000-erklæring, sikrer det at GDPR-arbeidet skjer på en strukturert og effektiv måte. Det gir ledelsen et solid grunnlag for beslutningstaking, samtidig som ansatte får tydelige retningslinjer å følge.
"
},
"name" : "Hvordan kan virksomheter bruke ISAE 3000 som en del av sitt privacy-arbeid?"
}, {
"@type" : "Question",
"acceptedAnswer" : {
"@type" : "Answer",
"text" : "ISAE 3000 henger spesielt sammen med RISMAs GDPR-løsning, som gir mulighet til å dokumentere og følge opp alle relevante privacy-kontroller på ett sted. Sammen hjelper løsningene med å kartlegge persondata, overvåke compliance med databehandleravtaler, identifisere risikoer og sikre at nødvendige prosedyrer og policyer implementeres korrekt.
\nVed å kombinere ISAE 3000 med RISMAs GDPR-løsning kan virksomheter jobbe mer strukturert og effektivt med databeskyttelse, lette revisjon og skape en samlet oversikt for ledelsen som ønsker å sikre compliance og styrke tilliten til databehandling i virksomheten.
"
},
"name" : "Hvordan spiller ISAE 3000 sammen med RISMAs andre løsninger?"
} ]
}
```