---
title: DORA-lösning | Operativ motståndskraft med DORA-förordningen | RISMA
description: Få ett försprång när det gäller DORA-kraven med en strukturerad DORA-lösning. Läs mer om hur vi kan hjälpa till att säkerställa kraven i DORA.
---

DORA
Digital operational resilience act
# Uppnå operativ motståndskraft med DORA
Få ett försprång i de komplexa efterlevnadskraven med en strukturerad DORA-lösning som förenklar processen och säkerställer internt stöd i hela organisationen.
[ Boka en demo ](https://www.rismasystems.com/sv/boka-en-demo)


## Ökade krav på digital beredskap
Den 16 januari 2023 trädde EU:s förordning om digital operativ motståndskraft (DORA) i kraft för att hantera de växande utmaningarna i samband med digitalisering och cyberhot inom finanssektorn. DORA introducerar ett nytt ramverk för att övervaka och reglera IT- och cybersäkerhet inom EU:s finansiella sektor.
Med RISMA får du en effektiv efterlevnads-lösning som hjälper dig att få en överblick över din organisation och dokumenterad information, inklusive IKT-arrangemang och avtal med tredjepartsleverantörer.
## Effektivt implementerande av DORA
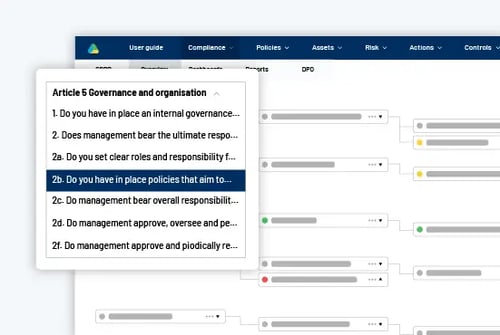
Navigera säkert genom genomförandet av direktivet och uppfylla lagstadgade krav och bästa praxis inom IKT.
Genom vårt exklusiva samarbete med Plesner Advokatbyrå och deras expertkunskap säkerställer vi att din DORA-lösning är uppdaterad enligt de senaste riktlinjerna. På så sätt är du alltid informerad om de senaste förändringarna och kan upprätthålla din operativa motståndskraft.
## Dokumentation redo för efterlevnad
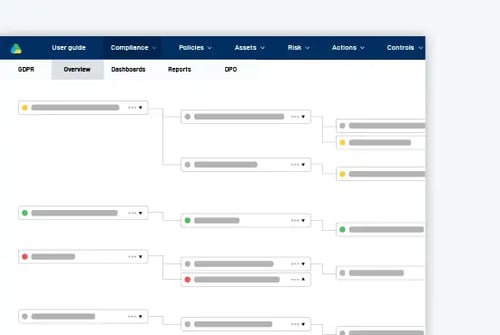
Samla all nödvändig information och dokumentation om efterlevnad på ett ställe för att spara tid och resurser vid inspektioner av tillsynsmyndigheter.
Med en effektiv dokumentationsprocess kan du enkelt visa att du följer DORA-förordningen.
## Stärk det interna samarbetet
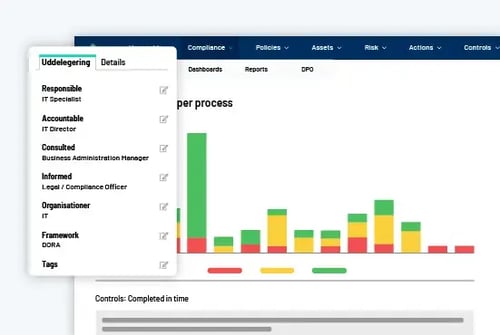
Dela kunskap inom hela organisationen för att säkerställa att alla inblandade är uppdaterade, engagerade och arbetar mot samma mål.
Detta bidrar till en starkare intern förankring och ökar organisationens förmåga att implementera och upprätthålla compliancekraven på ett effektivt sätt.
## Ett strukturerat ramverk som säkerställer DORA-kraven
Upptäck risker, stärk den interna kunskapen och etablera en tydlig och kontrollerad miljö inom organisationen.
[](https://hubspot-cta-redirect-eu1-prod.s3.amazonaws.com/cta/redirect/5643563/7a393875-4a3c-4c46-bacc-32e01431ff01)
## Felfri rapportering med ett strukturerat DORA-register
Skapa ett DORA-register utan fel och avvisningar. Få en strukturerad och vägledd lösning som säkerställer korrekt dataformatering, automatiserad validering och smidig rapportering – utan Excel-kaos.

Strukturerad och föreskriftsenlig DORA-registrering

Automatiserad validering av data
[](https://hubspot-cta-redirect-eu1-prod.s3.amazonaws.com/cta/redirect/5643563/11d5312f-c752-4ca7-ad8d-ceeccb65fe97)

## Viktiga funktioner i DORA-lösningen

KARTLÄGGNING AV POLICYER, RUTINER OCH PROCESSER
Hantera stödjande dokumentation av policyer, rutiner för tredjepartsleverantörer och avtal med leverantörer av IKT-tjänster inom hela organisationen.

ÖVERSIKT ÖVER KRAV OCH TILLHÖRANDE RTS/ITS
Få en överblick och analysera alla krav i DORA-förordningen och de specificerade kraven i RTS om IKT riskhantering. Detta gör att du effektivt kan hantera och överskåda respektive krav och föreskrifter under ett och samma tak.

GAP-analys
Få en överblick av efterlevnadsnivåer inom: Förvaltning och organisation, IKT-riskhantering, IKT-incidenter, digital operationell motståndskraft, IKT-tredjepartsrisker och informationsutbyte.

KRITISKA ELLER VIKTIGA FUNKTIONER (COIF/CIF)
Hantera kritiska funktioner och arrangemang CIF/COIF-funktionalitet - inklusive avtal och styrning i enlighet med lagstadgade krav.

HANTERING AV ICT-LEVERANTÖRER OCH TREDJEPARTSLEVERANTÖRER
Hantera IKT-arrangemang i enlighet med artiklarna 28, 29 och 30 - inklusive bedömning av avtal om stöd för kritiska eller väsentliga funktioner (CIF/COIF) och uppfyllande av krav för både befintliga och nya avtal.

Due diligence-undersökningsformulär
Optimera kontraktsförhandlingar genom att be leverantörer fylla i due diligence-enkäter i utvärderingsprocessen. Detta ger er ett underlag för att bedöma leverantörerna och stärker ert beslutsunderlag.
Allt på ett ställe
## En GRC-plattform som samlar hela organisationen
Stärk organisationen genom att koppla samman data, team, handlingsplaner och rapportering i en integrerad GRC-plattform. Oavsett om ni implementerar en, två eller flera av våra lösningar hjälper vår GRC-plattform er att samarbeta, öka transparensen och spara tid.

### Effektiviserade kontroller
Automatisera, dokumentera och rapportera alla kontroller – inklusive bedömning, riskminimering och övervakning i en enda plattform.
[ Läs om interna kontroller ](https://www.rismasystems.com/sv/losningar/interna-kontroller)

### Organiserad riskhantering
Definiera, analysera, utvärdera och åtgärda riskerna i organisationen, och använd uppnådda insikter för att få strategiska fördelar.
[ Läs om riskhanteringslösningen ](https://www.rismasystems.com/sv/losningar/risk-management)

### Effektiviserad ESG
Sätt upp tydliga mål och dokumentera din utveckling för att säkerställa att hållbarhetsstrategin omsätts till handling.
[ Läs om ESG-lösningen ](https://www.rismasystems.com/sv/losningar/esg-environmental-social-governance)
## FAQ
### Vilka krav ställer DORA på finansiella företags cybersäkerhet?

[DORA](https://www.rismasystems.com/sv/resurser/artiklar/dora-forordningen) ställer omfattande krav på hur företag inom den finansiella sektorn, samt leverantörer av informations- och kommunikationsteknologitjänster (IKT), ska stärka sin digitala operativa motståndskraft.
Förordningen ställer minimikrav inom fem huvudsakliga områden:
- **Styrning och riskhantering: **DORA-förordningen ställer krav till att företag implementerar policyer och riktlinjer.
- **Incidentrapportering: **Företag ska logga och analysera IKT-incidenter.
- **Testning, beredskap och riskreducering: **IKT-system ska testas årligen och hotbaserade penetrationstester (TLPT) ska genomföras regelbundet för IKT-tjänster.
- **Hantering av tredjepartsrisker: **Företag ska övervaka risker från tredjepartsleverantörer, rapportera förändringar i outsourcing, hantera risker vid vidareoutsourcing samt ha tydliga avtal om övervakning och tillgänglighet.
- **Informationsdelning: **Finansiella företag ska säkerställa informationsdelning om cyberhot med andra organisationer och ta emot anonymiserad hotinformation från tillsynsmyndigheter.
### Hur kan er lösning understötta DORA-efterlevnad?

Vår lösning stödjer ert arbete med att uppfylla DORA-kraven genom att samla [styrning](https://www.rismasystems.com/sv/resurser/artiklar/vad-ar-governance), [riskhantering](https://www.rismasystems.com/sv/resurser/artiklar/vad-ar-riskhantering) och [regelefterlevnad](https://www.rismasystems.com/sv/resurser/artiklar/vad-ar-compliance) i ett samlat system. Ni får tillgång till:
- **Riskbedömning: **Identifiera, analysera och hantera risker för att fatta välgrundade beslut och proaktivt agera på potentiella hot.
- **Incidenthantering: **Registrera, kategorisera och analysera incidenter effektivt. Detta hjälper dig att genomföra de nödvändiga åtgärderna och rapportera dem.
- **Leverantörshantering: **Övervaka och styr dina leverantörer i enlighet med DORA:s krav, vilket säkerställer att du kan dokumentera hur du arbetar med externa leverantörer för att minimera risker.
- **Dokumentation och uppföljning: **Dokumentera och arkivera alla processer och beslut. Det säkerställer en kontinuerlig uppföljning, minskar komplexiteten och förbättrar efterlevnaden av DORA.
### Kan DORA-informationsregistret exporteras för inlämning till Finansinspektionen?

Ja, vår [lösning](https://www.rismasystems.com/sv/losningar/dora-informationsregister) möjliggör att bygga upp och underhålla det IKT-register som krävs enligt DORA. Informationen kan exporteras i ett format som är anpassat för inlämning via [Finansinspektionens rapporteringsportal](https://www.fi.se/sv/e-tjanster-och-blanketter/rapportera-till-fi/) i systemet Fidac. Det säkerställer att er organisation uppfyller rapporteringskraven på ett effektivt, korrekt och strukturerat sätt.

```json
{
"@context" : "https://schema.org",
"@type" : "FAQPage",
"mainEntity" : [ {
"@type" : "Question",
"acceptedAnswer" : {
"@type" : "Answer",
"text" : "DORA ställer omfattande krav på hur företag inom den finansiella sektorn, samt leverantörer av informations- och kommunikationsteknologitjänster (IKT), ska stärka sin digitala operativa motståndskraft.
\nFörordningen ställer minimikrav inom fem huvudsakliga områden:
\n\n- Styrning och riskhantering: DORA-förordningen ställer krav till att företag implementerar policyer och riktlinjer.
\n- Incidentrapportering: Företag ska logga och analysera IKT-incidenter.
\n- Testning, beredskap och riskreducering: IKT-system ska testas årligen och hotbaserade penetrationstester (TLPT) ska genomföras regelbundet för IKT-tjänster.
\n- Hantering av tredjepartsrisker: Företag ska övervaka risker från tredjepartsleverantörer, rapportera förändringar i outsourcing, hantera risker vid vidareoutsourcing samt ha tydliga avtal om övervakning och tillgänglighet.
\n- Informationsdelning: Finansiella företag ska säkerställa informationsdelning om cyberhot med andra organisationer och ta emot anonymiserad hotinformation från tillsynsmyndigheter.
\n
"
},
"name" : "Vilka krav ställer DORA på finansiella företags cybersäkerhet?"
}, {
"@type" : "Question",
"acceptedAnswer" : {
"@type" : "Answer",
"text" : "Vår lösning stödjer ert arbete med att uppfylla DORA-kraven genom att samla styrning, riskhantering och regelefterlevnad i ett samlat system. Ni får tillgång till:
\n\n- \n
Riskbedömning: Identifiera, analysera och hantera risker för att fatta välgrundade beslut och proaktivt agera på potentiella hot.
\n \n- \n
Incidenthantering: Registrera, kategorisera och analysera incidenter effektivt. Detta hjälper dig att genomföra de nödvändiga åtgärderna och rapportera dem.
\n \n- \n
Leverantörshantering: Övervaka och styr dina leverantörer i enlighet med DORA:s krav, vilket säkerställer att du kan dokumentera hur du arbetar med externa leverantörer för att minimera risker.
\n \n- \n
Dokumentation och uppföljning: Dokumentera och arkivera alla processer och beslut. Det säkerställer en kontinuerlig uppföljning, minskar komplexiteten och förbättrar efterlevnaden av DORA.
\n \n
"
},
"name" : "Hur kan er lösning understötta DORA-efterlevnad?"
}, {
"@type" : "Question",
"acceptedAnswer" : {
"@type" : "Answer",
"text" : "Ja, vår lösning möjliggör att bygga upp och underhålla det IKT-register som krävs enligt DORA. Informationen kan exporteras i ett format som är anpassat för inlämning via Finansinspektionens rapporteringsportal i systemet Fidac. Det säkerställer att er organisation uppfyller rapporteringskraven på ett effektivt, korrekt och strukturerat sätt.
"
},
"name" : "Kan DORA-informationsregistret exporteras för inlämning till Finansinspektionen?"
} ]
}
```