---
title: NIS2 | Stärk din cybersäkerhet med en NIS2-lösning | RISMA
description: Lär dig mer om hur du med ett systematiskt tillvägagångssätt för NIS2 kan utveckla en beredskapsplan och förbättra effektiviteten av säkerhetsåtgärder.
---

NIS2
Network and information security directive 2
# Stärk er cybersäkerhet med vår NIS2-lösning
Bryt ner komplexiteten i NIS2-direktivet och gör organisationen redo för cybersäkerhetslagen med en compliance-lösning som smidigt integreras med ramverken ISO 27001/2 och CIS18.
[ Boka a demo ](https://www.rismasystems.com/sv/boka-en-demo)


## Täck alla delar av NIS2-kraven
NIS2-direktivet och den kommande cybersäkerhetslagen kräver att organisationer implementerar effektiva säkerhetsåtgärder och dokumenterar deras efterlevnad för att skydda kritiska tillgångar och upprätthålla kontinuitet. Det kan däremot vara komplicerat att implementera sådana omfattande säkerhetsrutiner.
Med RISMA:s NIS2-lösning blir det enklare att implementera kraven och strå redo för cybersäkerhetslagen. Lösningen integreras med befintliga säkerhetsprocesser, inklusive ISO 27001/2 och CIS18, så att ni kan fokusera på era viktigaste uppgifter, samtidigt som ni får en överblick över efterlevnadsarbetet och skyddet av era kritiska tillgångar.
## Minska riskerna i leverantörskedjan
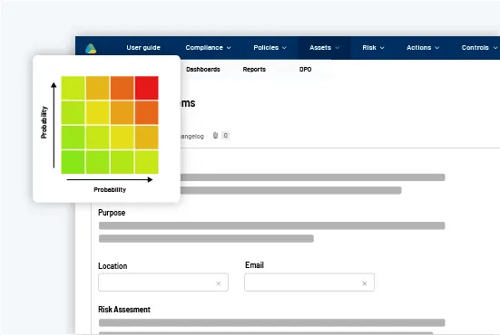
Samlar ni organisationens leverantörskedjasdata i olika Excel-ark, eller system och plattformar med olika ägare? Då vet du också att det kan orsaka förvirring, fel och att data försvinner.
Genom att samla all information om leverantörer och affärspartners på en central plats blir det enklare för din organisation att behålla överblicken och minska riskerna.
## Optimera alla säkerhetsåtgärder
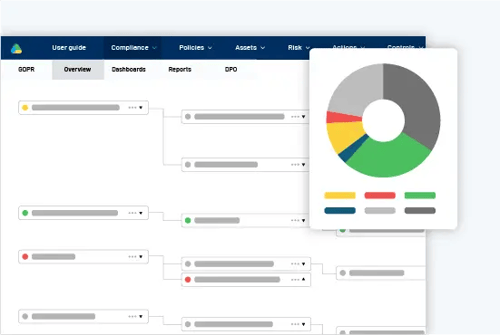
Börja med att utveckla policyer och procedurer som du kan utvärdera för relevans, implementera och mäta för effektivitet.
Detta är avgörande för att förbättra kvaliteten och optimera implementeringen av NIS2, vilket säkerställer kontinuerlig driftsäkerhet.
## Förbättrad efterlevnad och revisionsberedskap
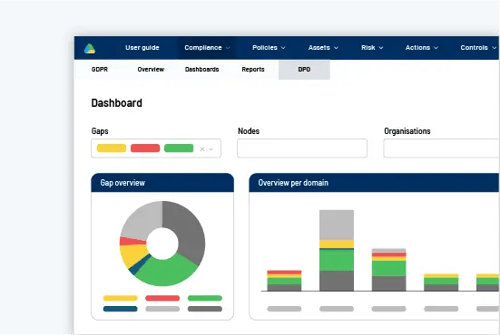
Genom att samla all information på ett ställe förbättras efterlevnaden av efterlevnadskraven och förbereder dig för revisioner, inklusive övervakning av CSIRT.
Detta resulterar också i tids- och resursbesparingar för efterlevnadsrevisioner.
## Förbättra hanteringen av risker i din kritiska infrastruktur
Håll dig före viktiga händelser med hjälp av ett effektivt ramverk.
[](https://hubspot-cta-redirect-eu1-prod.s3.amazonaws.com/cta/redirect/5643563/7a393875-4a3c-4c46-bacc-32e01431ff01)
## Nyckelfunktioner i vår NIS2-lösning

Översikt över rapportering till CSIRT
Strukturera och få en överblick över rapporteringen av betydande incidenter och träna organisationen att känna till processen.

Kartläggning av kritiska tillgångar
Skapa en översikt över de olika typerna av kritiska tillgångar som ingår i din värdekedja och dokumentera deras säkerhetsnivå.

Kritiska tillgångar, system och processer
Utarbeta riskbedömningar utifrån den aktuella hotbilden, tillgångarnas placering i värdekedjan och de potentiella konsekvenserna för samhället.

Efterlevnadskontroll och omfattning av SoA
Möjlighet att börja med en första granskning av efterlevnad och därefter prioritera och omfånga SoA baserat på kraven i NIS2 och cybersäkerhetslagen.

GAP-analys
Tydlig översikt över din nuvarande nivå av efterlevnad och implementering i förhållande till de kontrollmål som är väsentliga för att uppfylla NIS2 och cybersäkerhetslagen.

Automatiserade processer
Genom att automatisera kontrolluppföljningar och kommunikation med interna intressenter säkerställer du att alla relevanta uppgifter utförs korrekt och i tid.
## Informationsklassning som möter NIS2-kraven
**[Informationsklassning](https://www.rismasystems.com/sv/resurser/artiklar/informationsklassning)** är en etablerad metod för att skydda kritisk information genom att identifiera skyddsvärd data, koppla rätt säkerhetsåtgärder och dokumentera arbetet spårbart.
Med RISMA:s informationsklassning kan ni:

minska risker med rätt skyddsnivå kopplat till rätt information

få bättre översikt över systemens säkerhetsåtgärder

se tydlig dokumentation som underlättar efterlevnaden
På så sätt kan ni både leva upp till NIS2:s högt ställda krav och samtidigt skapa tydlighet och kontroll i organisationen.
## Integrerad GRC-plattform
Få full kontroll över organisationens kritiska informationer och systemer genom att integrera informationsklassningen i en GRC-plattform.
RISMA:s informationsklassning kan kopplas till:

Risker

Incidenter

Interna policys och procedurer

Kontroller

Informationstillgångar
Allt på ett ställe
## En GRC-plattform som samlar hela organisationen
Stärk organisationen genom att koppla samman data, team, handlingsplaner och rapportering i en integrerad GRC-plattform. Oavsett om ni implementerar en, två eller flera av våra lösningar hjälper vår GRC-plattform er att samarbeta, öka transparensen och spara tid

### Effektiviserade kontroller
Automatisera, dokumentera och rapportera alla kontroller – inklusive bedömning, riskminimering och övervakning i en enda plattform.
[ Läs om interna kontroller ](https://www.rismasystems.com/sv/losningar/interna-kontroller)

### Organiserad riskhantering
Definiera, analysera, utvärdera och åtgärda riskerna i organisationen, och använd uppnådda insikter för att få strategiska fördelar.
[ Läs om riskhantering ](https://www.rismasystems.com/sv/losningar/risk-management)

### Systematiserad IT-säkerhet
Få full ISMS-efterlevnad – inklusive visuell överblick, övervakning i realtid, inbyggd riskbedömning och perfekt rapportering.
[ Läs om ISMS-lösningen ](https://www.rismasystems.com/sv/losningar/isms-informationssakerhet)
## FAQ
### Vilka krav ställer NIS2 på cybersäkerhet?

[NIS2-direktivet](https://www.rismasystems.com/sv/resurser/artiklar/vad-ar-nis2-direktivet) ställer omfattande krav på cybersäkerhet för organisationer som ingår i den kritiska infrastrukturen. Några av de centrala kraven inkluderar:
- **Riskhantering:** Organisationer ska implementera lämpliga tekniska och organisatoriska åtgärder för att hantera cybersäkerhetsrisker.
- **Hantering av incidenter:** Etablera processer och rutiner för att effektivt hantera och reagera på cybersäkerhetsincidenter.
- **Säkerhet i leverantörskedjan:** Organisationer ska identifiera, utvärdera och hantera risker som är kopplade till tredje part, inklusive leverantörer, distributörer, underleverantörer, tjänsteleverantörer, partners och andra externa aktörer.
- **Backup och krishantering:** NIS2 kräver att organisationer har en IT-beredskapsplan som definierar vad som ska göras och vem som ansvarar, samt en back-up-procedur.
Det finns fler [NIS2-krav](https://www.rismasystems.com/sv/resurser/artiklar/nis2-krav), som alla syftar till att stärka cybersäkerheten i hela EU.
### Vad är kopplingen mellan DORA-förordningen och NIS2-direktivet?

[DORA](https://www.rismasystems.com/sv/resurser/artiklar/dora-forordningen) (Digital Operational Resilience Act) och NIS2-direktivet är båda initiativ från EU. Båda lagstiftningarna speglar [EU:s ökade fokus på cybersäkerhet](https://www.rismasystems.com/sv/resurser/artiklar/eus-okade-fokus-p%C3%A5-cybers%C3%A4kerhet) och stöder uppbyggnaden av ett starkare digitalt försvar för att säkerställa samhällsfunktionalitet och ekonomisk stabilitet.
Både DORA och NIS2 ingår i denna satsning. DORA riktar sig specifikt mot finanssektorn och ska säkerställa att finansiella institutioner kan motstå, reagera på och återhämta sig från cyberincidenter. NIS2 har däremot ett bredare tillämpningsområde och ställer krav på ett flertal sektorer som levererar kritiska tjänster, såsom energi, transport, hälsovård och digital infrastruktur.
EU har som strategiskt mål att skydda samhällskritiska funktioner och samhällets stabilitet mot ökande cyberhot. Cyberattacker blir alltmer avancerade och kan få allvarliga konsekvenser för ekonomin, den offentliga säkerheten och medborgarnas förtroende för digitala tjänster.
### Hur kan jag integrera lösningen med ISO 27001 och CIS18 för att säkerställa NIS2-compliance?

Vår lösning stödjer både [ISO 27001](https://www.rismasystems.com/sv/resurser/artiklar/iso-27001-informationssakerhet-best-practice) och [CIS18](https://www.rismasystems.com/sv/resurser/artiklar/vad-ar-cis18) som en del av arbetet med NIS2-compliance.
- **ISO 27001** innehåller ett antal kontroller för informationssäkerhet som kan användas för att uppfylla NIS2-kraven. Standarden ger en strukturerad överblick och vägleder er i implementeringen av nödvändiga policyer, procedurer och säkerhetskontroller.
- **CIS18** kan också integreras i lösningen för att stärka er cybersäkerhet. Genom att implementera relevanta CIS18-kontroller kan ni arbeta proaktivt med att skydda er IT-infrastruktur och hantera potentiella säkerhetshot. CIS18 gör det möjligt att följa status på valda säkerhetskontroller och säkerställa löpande dokumentation för att följa upp implementeringen.
Vår lösning kan användas oberoende av ISO 27001 och CIS18, men om ni redan arbetar med någon av dessa standarder kan det enkelt integreras för att stödja er NIS2-compliance.

```json
{
"@context" : "https://schema.org",
"@type" : "FAQPage",
"mainEntity" : [ {
"@type" : "Question",
"acceptedAnswer" : {
"@type" : "Answer",
"text" : "NIS2-direktivet ställer omfattande krav på cybersäkerhet för organisationer som ingår i den kritiska infrastrukturen. Några av de centrala kraven inkluderar:
\n\n- Riskhantering: Organisationer ska implementera lämpliga tekniska och organisatoriska åtgärder för att hantera cybersäkerhetsrisker.
\n- Hantering av incidenter: Etablera processer och rutiner för att effektivt hantera och reagera på cybersäkerhetsincidenter.
\n- Säkerhet i leverantörskedjan: Organisationer ska identifiera, utvärdera och hantera risker som är kopplade till tredje part, inklusive leverantörer, distributörer, underleverantörer, tjänsteleverantörer, partners och andra externa aktörer.
\n- Backup och krishantering: NIS2 kräver att organisationer har en IT-beredskapsplan som definierar vad som ska göras och vem som ansvarar, samt en back-up-procedur.
\n
\nDet finns fler NIS2-krav, som alla syftar till att stärka cybersäkerheten i hela EU.
"
},
"name" : "Vilka krav ställer NIS2 på cybersäkerhet?"
}, {
"@type" : "Question",
"acceptedAnswer" : {
"@type" : "Answer",
"text" : "DORA (Digital Operational Resilience Act) och NIS2-direktivet är båda initiativ från EU. Båda lagstiftningarna speglar EU:s ökade fokus på cybersäkerhet och stöder uppbyggnaden av ett starkare digitalt försvar för att säkerställa samhällsfunktionalitet och ekonomisk stabilitet.
\nBåde DORA och NIS2 ingår i denna satsning. DORA riktar sig specifikt mot finanssektorn och ska säkerställa att finansiella institutioner kan motstå, reagera på och återhämta sig från cyberincidenter. NIS2 har däremot ett bredare tillämpningsområde och ställer krav på ett flertal sektorer som levererar kritiska tjänster, såsom energi, transport, hälsovård och digital infrastruktur.
\nEU har som strategiskt mål att skydda samhällskritiska funktioner och samhällets stabilitet mot ökande cyberhot. Cyberattacker blir alltmer avancerade och kan få allvarliga konsekvenser för ekonomin, den offentliga säkerheten och medborgarnas förtroende för digitala tjänster.
"
},
"name" : "Vad är kopplingen mellan DORA-förordningen och NIS2-direktivet?"
}, {
"@type" : "Question",
"acceptedAnswer" : {
"@type" : "Answer",
"text" : "Vår lösning stödjer både ISO 27001 och CIS18 som en del av arbetet med NIS2-compliance.
\n\n- ISO 27001 innehåller ett antal kontroller för informationssäkerhet som kan användas för att uppfylla NIS2-kraven. Standarden ger en strukturerad överblick och vägleder er i implementeringen av nödvändiga policyer, procedurer och säkerhetskontroller.
\n- CIS18 kan också integreras i lösningen för att stärka er cybersäkerhet. Genom att implementera relevanta CIS18-kontroller kan ni arbeta proaktivt med att skydda er IT-infrastruktur och hantera potentiella säkerhetshot. CIS18 gör det möjligt att följa status på valda säkerhetskontroller och säkerställa löpande dokumentation för att följa upp implementeringen.
\n
\nVår lösning kan användas oberoende av ISO 27001 och CIS18, men om ni redan arbetar med någon av dessa standarder kan det enkelt integreras för att stödja er NIS2-compliance.
"
},
"name" : "Hur kan jag integrera lösningen med ISO 27001 och CIS18 för att säkerställa NIS2-compliance?"
} ]
}
```