---
title: DORA-løsning | Opnå operationel robusthed med DORA-compliance | RISMA
description: Nedbryd kompleksiteten og kom godt fra start på DORA-kravene med en struktureret DORA-løsning. Læs, hvordan vi kan hjælpe med at sikre DORA-compliance.
---

DORA
Digital operational resilience act
# Opnå operationel robusthed med DORA-compliance
Nedbryd kompleksiteten og kom godt fra start på compliancekravene med en struktureret DORA-løsning, der sikrer intern forankring på tværs af organisationen.
[ Book en demo ](https://www.rismasystems.com/da/book-en-demo)


## Øgede krav til digital modstandsdygtighed
Den 16. januar 2023 trådte EU's forordning om digital operationel modstandsdygtighed (DORA) i kraft, for at imødekomme de voksende risici forbundet med digitalisering og cybertrusler i den finansielle sektor. DORA indfører nye rammer for overvågning og regulering af IT- og cybersikkerhed i hele EU's finanssektoren.
Med RISMA får du en effektiv complianceløsning, der hjælper med at synliggøre opgaven i jeres organisation og dokumentere informationer, herunder IKT-arrangementer og kontrakter med tredjepartsleverandører.
## Effektiv implementering af DORA
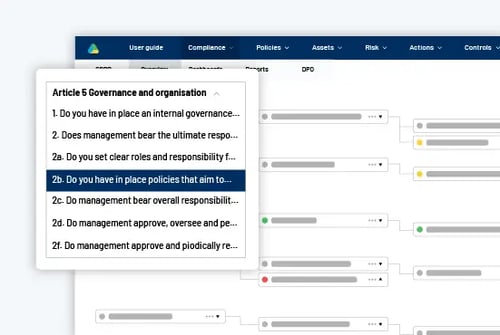
Navigér sikkert gennem implementeringen af direktivet og opfyld de regulatoriske krav og best practice inden for IKT.
DORA-løsningen opdateres løbende med ekspertviden fra Plesner Advokatpartnerselskab, hvilket sikrer, at I altid er ajour med de seneste ændringer og opretholder jeres operationelle modstandsdygtighed.
## Complianceklar dokumentation
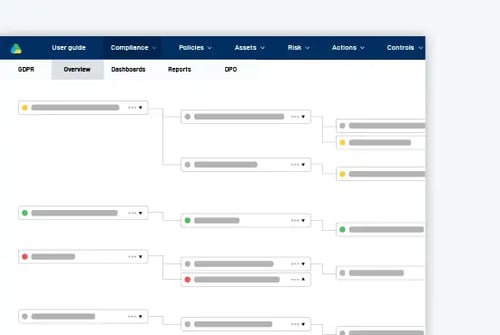
Saml al nødvendig complianceinformation og -dokumentation ét sted, for at spare tid og ressourcer ved inspektion fra tilsynsmyndighederne.
Med en effektiv dokumentationsproces, kan I nemt fremvise compliance med DORA-regulativet.
## Styrk den interne forankring
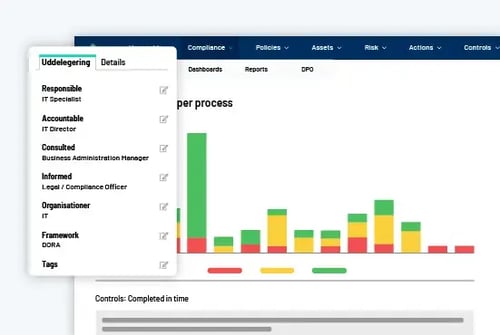
Del viden på tværs af organisationen for at sikre, at alle interessenter er opdateret, engageret og arbejder mod de samme mål.
Dette bidrager til en stærkere intern forankring, og øger organisationens evne til at implementere og opretholde compliancekravene effektivt.
## Et struktureret rammeværk der hjælper med at sikre DORA-compliance
Opdag risici, styrk intern forståelse og etabler et stærkt kontrolmiljø
[](https://hubspot-cta-redirect-eu1-prod.s3.amazonaws.com/cta/redirect/5643563/6a05cd76-b308-46c7-aed7-e138bad55127)
## Få en fejlfri indberetning med et struktureret DORA-register
Gør jeres DORA-register klar uden fejl og afvisninger. Få en struktureret og guidet løsning, der sikrer korrekt dataformatering, automatiseret validering og problemfri indberetning – uden Excel-kaos.

Struktureret og compliant DORA-registrering

Automatiseret validering af data
[](https://hubspot-cta-redirect-eu1-prod.s3.amazonaws.com/cta/redirect/5643563/63f508e2-97bb-4b49-8f89-c4e0b8fe3448)

## Nøglefunktioner i DORA-løsningen

Mapping af politikker, procedurer og processer
Få styr på understøttende dokumentation af politikker, procedurer på tredjepartsleverandører og kontrakter med IKT-serviceudbydere på tværs af organisationen.

Overblik over krav og tilhørende RTS/ITS'er
Få overblik og analysér alle kravene i DORA-forordningen, samt de specificerede krav fra RTSen om ICT Risk Management. Dette giver jer en effektiv håndtering af de respektive krav og reguleringer under ét tag, uden at miste overblikket.

Gap-analyse
Få overblik over complianceniveau indenfor: Forvaltning og organisation, IKT-risikostyring, IKT-hændelser, digital operationel modstandsdygtighed, IKT-tredjepartsrisici og Informationsudveksling.

Kritiske eller vigtige funktioner (COIF/CIF)
Administrér kritiske funktioner og arrangementer CIF/COIF-funktionaliteten - herunder kontrakter og governance i overensstemmelse med de regulatoriske krav.

Håndtering af IKT-udbydere og tredjepartsleverandører
Administrér IKT-arrangementer i overstemmelser i artikel 28, 29 og 30 - herunder vurdering af kontrakter for støtte til kritiske eller vigtige funktioner (CIF/COIF), samt opfyldelse af krav til både eksisterende og nye kontrakter.

Due diligence-spørgeskema
Optimér kontraktforhandlinger ved at anmode leverandører om at udfylde due diligence-spørgeskemaer i evalueringsprocessen. Dette giver jer et grundlag for vurdering af leverandørerne og styrker jeres beslutningsgrundlag.
Samlet ét sted
## En GRC-platform der bringer hele organisationen sammen
Styrk organisationen ved at forbinde teams, politikker, processer og rapportering i en integreret GRC-platform.
Uanset om du implementerer én, to eller flere af GRC-platformens løsninger, er platformen garant for øget samarbejde, større gennemsigtighed og tidsbesparelser, som skaber stor værdi.

### Strømlinede kontroller
Automatiser, dokumentér og rapportér ubesværet alle kontroller – inklusiv vurdering, mitigering og overvågning i én platform.
[ Læs om interne kontroller ](https://www.rismasystems.com/da/loesninger/interne-kontroller)

### Organiseret risikostyring
Definer, analysér, vurder og mitiger din organisations risici, og brug din indsigt til at opnå strategiske fordele.
[ Læs om risk management-løsningen ](https://www.rismasystems.com/da/loesninger/risk-mangement)

### Effektiviseret ESG
Sæt klare mål og dokumenter din fremdrift for at sikre, at strategien for bæredygtighed bliver omsat til handling.
[ Læs om ESG-løsningen ](https://www.rismasystems.com/da/loesninger/esg-environmental-social-governance)
## FAQ
### Hvilke krav stiller DORA til finansielle virksomheders cybersikkerhed?

[DORA](https://www.rismasystems.com/da/ressourcer/artikler/dora-forordningen) stiller omfattende krav til, hvordan virksomheder styrker den digitale operationelle modstandsdygtighed inden for den finansielle sektor og udbydere af informations- og kommunikationsteknologi (IKT-tjenester).
Forordning stiller minimumskrav inden for 5 kategorier:
- Governance og risikostyring: DORA-forordningen stiller krav til, at virksomheder implementerer politikker og retningslinjer.
- Hændelsesrapportering: Virksomheder skal logge og vurdere IKT-hændelser.
- Test, beredskab og mitigering: Der skal udføres årligt test af IKT-systemer og regelmæssigt gennemføres trusselsbaserede penetrationstests (TLPT) for IKT-tjenester.
- Tredjepartsrisikostyring: Virksomheder skal overvåge risici fra tredjepartsudbydere, indberette ændringer i outsourcing, håndtere risici ved videreoutsourcing og har klare kontrakter om overvågning og tilgængelighed.
- Informationsdeling: Finansielle virksomheder skal sikre informationsdeling om cybertrusler med andre organisationer og acceptere anonymiserede trusselsoplysninger fra tilsynsmyndigheder.
### Hvordan kan jeres løsning hjælpe med DORA-compliance?

Vores løsning understøtter din virksomheds arbejde med DORA-compliance ved at samle [governance](https://www.rismasystems.com/da/ressourcer/artikler/hvad-er-governance), [risikostyring](https://www.rismasystems.com/da/ressourcer/artikler/risikostyring-er-ikke-en-opgave-det-er-en-loebende-proces) og [compliance ](https://www.rismasystems.com/da/ressourcer/artikler/hvad-er-compliance) i ét system. Du får blandt andet værktøjer til:
- Risikovurdering: Identificer, vurder og håndter risici, så du kan træffe informerede beslutninger og hurtigt reagere på potentielle trusler.
- Hændelseshåndtering: Registrer, kategoriser og analyser hændelser effektivt. Dette hjælper dig med at implementere de nødvendige foranstaltninger og rapportere dem.
- Leverandørstyring: Overvåg og styr dine leverandører i henhold til DORA’s krav, hvilket sikrer at du kan dokumentere, hvordan du arbejder med eksterne leverandører for at minimere risici.
- Dokumentation og opfølgning: Dokumenter og arkiver alle processer og beslutninger. Det sikrer en løbende opfølgning, som reducerer kompleksitet og forbedrer compliance med DORA.
### Kan man trække DORA informationsregisteret ud af jeres løsning, så man kan indsende det i FIONA?

Ja, vores [løsning](https://www.rismasystems.com/da/loesninger/dora-informationsregister) giver mulighed for at opbygge og vedligeholde det påkrævede IKT-register, og data kan eksporteres i et format, der er klar til indsendelse via [FIONA Online](https://www.finanstilsynet.dk/ansoeg-og-indberet/indberetninger-til-fiona-online/hvad-er-fiona-online). Det sikrer, at jeres virksomhed lever op til rapporteringskravene på en effektiv og struktureret måde.

```json
{
"@context" : "https://schema.org",
"@type" : "FAQPage",
"mainEntity" : [ {
"@type" : "Question",
"acceptedAnswer" : {
"@type" : "Answer",
"text" : "DORA stiller omfattende krav til, hvordan virksomheder styrker den digitale operationelle modstandsdygtighed inden for den finansielle sektor og udbydere af informations- og kommunikationsteknologi (IKT-tjenester).
\nForordning stiller minimumskrav inden for 5 kategorier:
\n\n- Governance og risikostyring: DORA-forordningen stiller krav til, at virksomheder implementerer politikker og retningslinjer.
\n- Hændelsesrapportering: Virksomheder skal logge og vurdere IKT-hændelser.
\n- Test, beredskab og mitigering: Der skal udføres årligt test af IKT-systemer og regelmæssigt gennemføres trusselsbaserede penetrationstests (TLPT) for IKT-tjenester.
\n- Tredjepartsrisikostyring: Virksomheder skal overvåge risici fra tredjepartsudbydere, indberette ændringer i outsourcing, håndtere risici ved videreoutsourcing og har klare kontrakter om overvågning og tilgængelighed.
\n- Informationsdeling: Finansielle virksomheder skal sikre informationsdeling om cybertrusler med andre organisationer og acceptere anonymiserede trusselsoplysninger fra tilsynsmyndigheder.
\n
"
},
"name" : "Hvilke krav stiller DORA til finansielle virksomheders cybersikkerhed?"
}, {
"@type" : "Question",
"acceptedAnswer" : {
"@type" : "Answer",
"text" : "Vores løsning understøtter din virksomheds arbejde med DORA-compliance ved at samle governance, risikostyring og compliance i ét system. Du får blandt andet værktøjer til:
\n\n- Risikovurdering: Identificer, vurder og håndter risici, så du kan træffe informerede beslutninger og hurtigt reagere på potentielle trusler.
\n
\n\n- Hændelseshåndtering: Registrer, kategoriser og analyser hændelser effektivt. Dette hjælper dig med at implementere de nødvendige foranstaltninger og rapportere dem.
\n- Leverandørstyring: Overvåg og styr dine leverandører i henhold til DORA’s krav, hvilket sikrer at du kan dokumentere, hvordan du arbejder med eksterne leverandører for at minimere risici.
\n- Dokumentation og opfølgning: Dokumenter og arkiver alle processer og beslutninger. Det sikrer en løbende opfølgning, som reducerer kompleksitet og forbedrer compliance med DORA.
\n
\n
\n
\n
"
},
"name" : "Hvordan kan jeres løsning hjælpe med DORA-compliance?"
}, {
"@type" : "Question",
"acceptedAnswer" : {
"@type" : "Answer",
"text" : "Ja, vores løsning giver mulighed for at opbygge og vedligeholde det påkrævede IKT-register, og data kan eksporteres i et format, der er klar til indsendelse via FIONA Online. Det sikrer, at jeres virksomhed lever op til rapporteringskravene på en effektiv og struktureret måde.
"
},
"name" : "Kan man trække DORA informationsregisteret ud af jeres løsning, så man kan indsende det i FIONA?"
} ]
}
```